Antes de tudo, já sabemos que o objetivo das ações de hackers é roubar informações, visando a obtenção de vantagens financeiras. Por isso, eles estão sempre em busca de ataques que os ajudem a chegar nesse objetivo. Um desses ataques é o man-in-the-middle, que veremos neste artigo.

O que vem a ser o ataque man-in-the-middle?
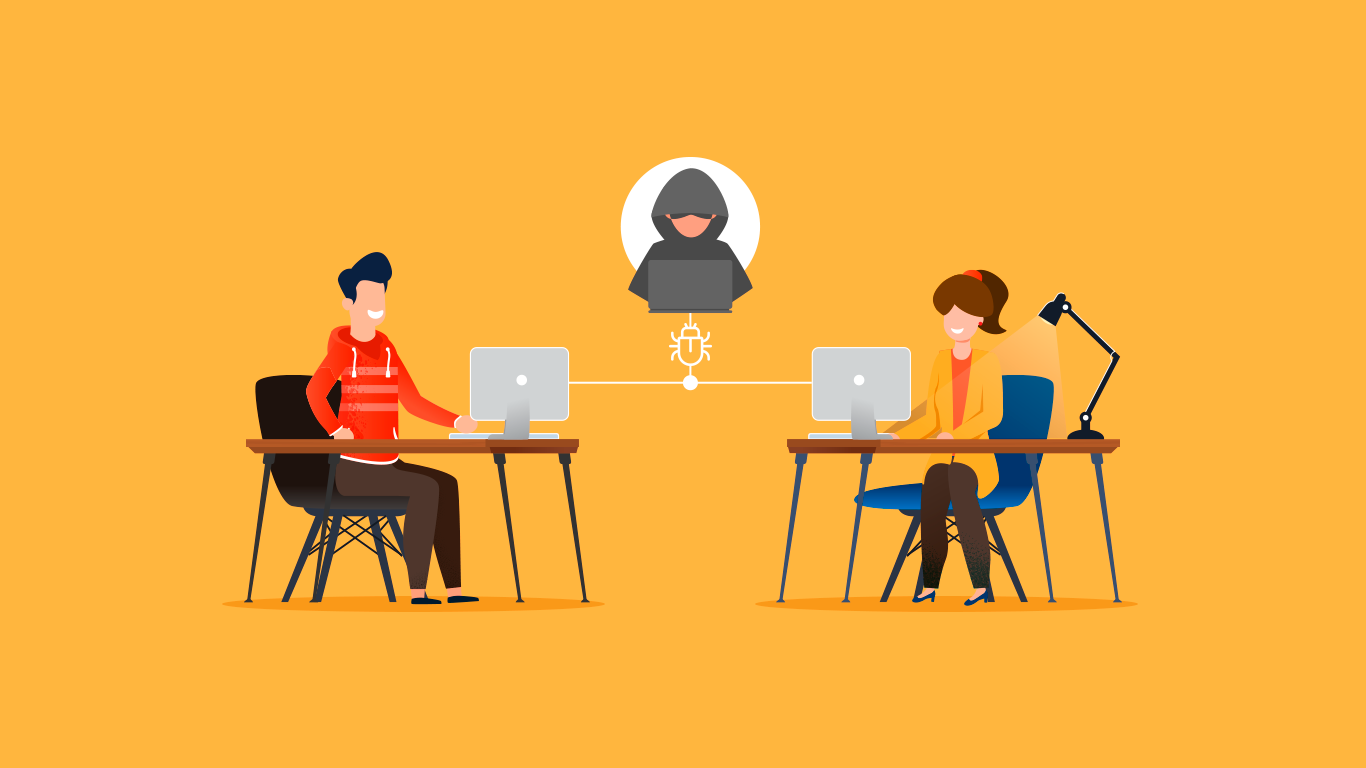
O ataque man-in-the-middle (em português homem-no-meio) é um ataque relativamente fácil de ser realizado, porém super poderoso. Nele envolve a interceptação e escuta de comunicação entre um usuário e uma outra parte envolvida, como um usuário e um sites de compras, por exemplo.
Contudo, nem o cliente quanto o servidor sabem que a conexão está sendo controlada por uma terceira pessoa. O atacante se posiciona no “meio” entre essas duas partes, acessando a informação trocada entre os dois, se passando por uma das partes envolvidas.
Qual sua finalidade?
Um ataque man-in-the-middle bem sucedido, permite ao hacker ver tudo o que é enviado como informações de navegação, detalhes de sua conta e login, senhas, dados financeiros, etc. Além de poder visualizar todas essas informações, ele ainda pode fazer um ataque a confidencialidade e integridade dos dados trafegados, sem que as vítimas percebam. Nesse meio tempo, quando as partes envolvidas derem conta, já será tarde demais.
Essa espionagem para a obtenção de informações pode ser sobre uma determinada vítima, apenas para poder “usá-la” em outros ataques, como também pode ser focada em uma pessoa específica para o roubo de informações mais valiosas ou até mesmo de uma entidade.
 Curso
Segurança da Informação - Fundamentos
Conhecer o curso
Alguns tipos de ataques man-in-the-middle…
Existem muitas maneiras do hacker se colocar no “meio” e interceptar a comunicação. Eles podem aproveitar os pontos fracos de uma rede ou de qualquer um de seus elementos, fazendo a utilização de IPs, DNS e HTTPS falsos, sequestro de SSL / e-mail e interceptação de Wi-Fi. A seguir veremos alguns tipos de ataques mais comuns:
-
Sequestro de sessão: Uma sessão é quando você deve ser autenticado pelo site com seu login e senha. Como o navegador acaba gerando os chamados “cookies de sessão”, estes podem conter informações pessoais, nome de usuário e senhas, que podem ser utilizadas por alguém mal intencionado que esteja no meio de sua rede.
-
DNS spoofing: Neste caso, o atacante intercepta o tráfego da rede para capturar uma consulta DNS a fim de modificá-la, fazendo com que a vítima seja direcionada para uma página falsa da internet. Depois de visitar o site falso, o invasor pode obter acesso a suas informações confidenciais e dados pessoais, caso a vítima coloque suas informações ali.
-
ARP Spoofing: Também chamado de envenenamento de cache ARP, esse tipo de ataque é eficiente para redes locais, onde o atacante que está conectado na mesma rede, possa espionar o tráfego. Quando o usuário enviar uma solicitação de ARP, um hacker fingindo ser um dispositivo, envia uma resposta falsa. Com isso, ele consegue alterar o IP e MAC de destino se colocando no meio da comunicação, sem que a vítima perceba.
-
Stripping SSL: Nesse caso o hacker tenta se conectar a um site criptografado, tentando fazer com que ele rebaixe de um site de HTTPS para HTTP, retirando o protocolo SSL da conexão de rede do usuário, servindo para você uma versão desprotegida. Dessa forma, todos seus dados, senhas, etc, chegam descriptografados para ele.
Como se proteger?
O man-in-the-middle é um ataque comum e que pode ser bastante eficiente, pois é de difícil detecção. Além disso o atacante pode vir de qualquer lugar.
Como em vários outros ataques, o importante é se atentar a algumas medidas de segurança, a fim de dificultar a sua execução. Algumas medidas de segurança são:
- Evitar acessar redes wi-fi públicas;
- Evitar navegar e principalmente digitar informações em sites que não tenham certificado digital (SSL);
- Estranhe quando uma URL trocar de HTTPS para HTTP;
- Tenha um antivírus confiável;
- Fique atento a e-mails de phishing.